Email Security Gateway – co to jest i dlaczego Twoja firma może go potrzebować
Poczta elektroniczna wciąż pozostaje jednym z najczęściej wykorzystywanych kanałów ataku na firmy.
mIT security · Łódź
Sprawdzamy, gdzie Twoja infrastruktura jest podatna, zamykamy luki i pilnujemy, żeby nie otworzyły się ponownie. Audyty bezpieczeństwa, testy penetracyjne, monitoring SOC i wdrożenia NIS2 — dla firm z Łodzi i całej Polski.
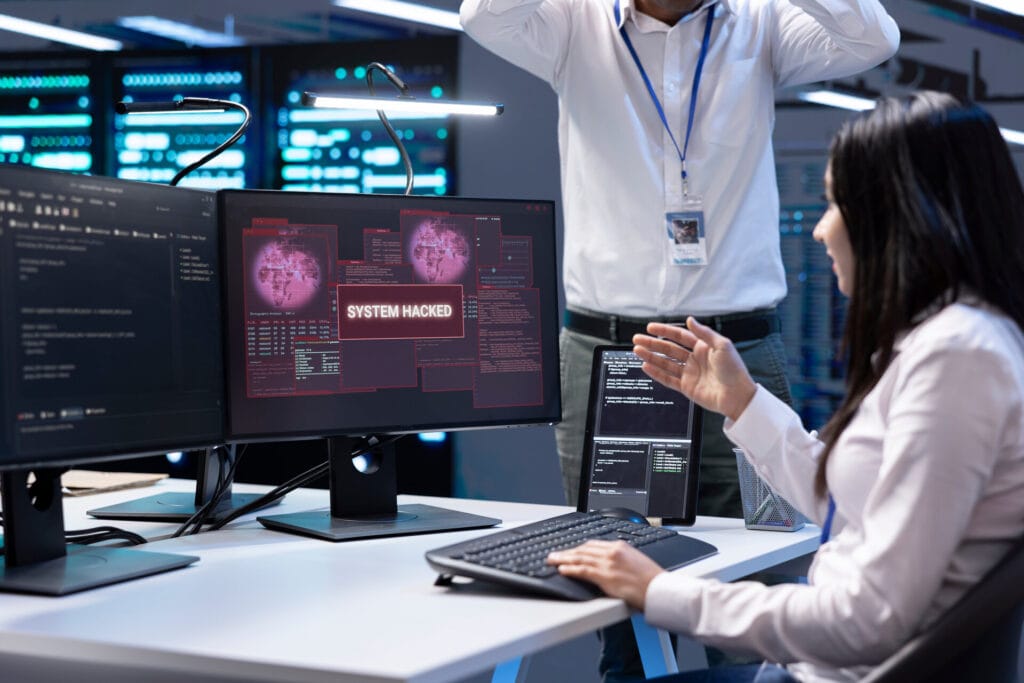
Przykładowe ustalenia — każdy audyt kończy się raportem z oceną ryzyka i rekomendacjami.
Jak pracujemy
Nie sprzedajemy pudełek w ciemno. Każdą współpracę zaczynamy od analizy stanu obecnego, a zabezpieczenia dobieramy do realnych ryzyk Twojej firmy.
Przegląd konfiguracji, dostępów, kopii zapasowych i procedur. Wynik: raport z oceną ryzyka.
Kontrolowany atak na systemy i ludzi — pentesty i testy socjotechniczne pokazują, co da się przełamać.
Firewall UTM/NGFW, EDR/XDR, DLP i kopie zapasowe dobrane do skali i budżetu.
SOC as a Service, SIEM i Zabbix — wykrywanie incydentów i szybka reakcja.
Usługi
Od jednorazowego audytu po stałą ochronę i monitoring. Wybierz obszar albo napisz, co Cię niepokoi — dobierzemy zakres.
Sprawdzamy, jak Twoja firma wygląda oczami atakującego.
Brzeg sieci, stacje robocze, serwery i dane.
Ciągła obserwacja infrastruktury i reakcja na incydenty.
Wymogi prawne przełożone na konkretne działania.
Anatomia ataku
Atak rzadko jest jednym zdarzeniem. To łańcuch kroków, a każdy z nich da się przerwać. Tak układamy zabezpieczenia IT, żeby atakujący utknął jak najwcześniej.
Skanowanie adresów firmy, wyciekłe hasła, zapomniane usługi i panele wystawione do internetu.
Zatrzymujemytest penetracyjny sieci zewnętrznej, firewall UTM/NGFW
Phishing, fałszywa faktura, przejęte konto pocztowe lub VPN bez uwierzytelniania wieloskładnikowego.
Zatrzymujemytesty socjotechniczne, ochrona poczty, MFA
Ruch boczny w sieci, kradzież uprawnień administratora, przejęcie Active Directory.
Wyprowadzenie baz klientów, dokumentów i projektów — często tygodnie przed ujawnieniem ataku.
ZatrzymujemyDLP, monitoring SOC
Ransomware szyfruje serwery i kopie zapasowe, a atakujący żąda okupu.
ZatrzymujemySOC 24/7 z izolacją urządzeń, kopie odporne na ransomware
Kompendium
Każde skuteczne wdrożenie zabezpieczeń zaczyna się od analizy stanu obecnego. Audyt bezpieczeństwa IT to szczegółowy przegląd systemów informatycznych, polityk organizacyjnych i procedur, który pozwala zidentyfikować luki i zagrożenia — także w kontekście wymogów dyrektywy NIS2.
W ramach audytu analizujemy m.in.:
Po zakończeniu audytu otrzymujesz pełny raport z wnioskami, oceną ryzyka i rekomendacjami działań naprawczych.
Czynnik ludzki pozostaje najsłabszym ogniwem każdego systemu. Dlatego prowadzimy szkolenia z cyberbezpieczeństwa, uzupełniane realistycznymi testami socjotechnicznymi. Obejmują m.in.:
Szkolenia prowadzimy stacjonarnie i zdalnie, dopasowując poziom do uczestników.
Kluczowa jest zdolność do szybkiego wykrycia incydentu. Oferujemy stały monitoring w modelu SOC as a Service, oparty na systemach SIEM, rozwiązaniach XDR i monitoringu infrastruktury w Zabbix. Pozwala to na:
Pomagamy ograniczyć skutki incydentu i wspieramy w przywróceniu normalnego działania systemów.
Pod hasłem usługi cyberbezpieczeństwa kryje się wiele różnych działań. W praktyce firmy potrzebują zwykle kilku z nich naraz — dlatego zamiast sprzedawać pojedyncze produkty, budujemy spójny system zabezpieczeń IT, dopasowany do skali i branży.
Jako firma cyberbezpieczeństwa z Łodzi obsługujemy zarówno małe biura, jak i organizacje z wieloma lokalizacjami. Zakres zawsze ustalamy po rozmowie — napisz, a przygotujemy bezpłatną wycenę.
Najczęściej pracujemy z firmami, które nie mają własnego działu bezpieczeństwa i potrzebują partnera, który przejmie ten obszar. Pomagamy też działom IT, którym brakuje czasu lub specjalistycznych kompetencji — np. do testów penetracyjnych czy wdrożenia NIS2.
mIT security to dział cyberbezpieczeństwa mIT group z siedzibą w Łodzi. Łączymy audyt, wdrożenie i utrzymanie w jednym miejscu — ten sam zespół, który znajduje lukę, pomaga ją zamknąć i pilnuje, by nie wróciła. Pracujemy z rozwiązaniami m.in. Fortinet, Sophos, ESET i WithSecure.
Chcesz zbudować bezpieczne środowisko pracy i chronić dane klientów? Napisz do nas — przygotujemy bezpłatną wycenę.
Pakiety
Trzy poziomy opieki nad bezpieczeństwem firmy. Zakres i cenę dopasowujemy po bezpłatnej konsultacji.
Plan podstawowy — fundament ochrony dla małych zespołów.
Plan rozszerzony — więcej obszarów pod stałą kontrolą.
Plan z pełną ochroną — kompleksowe bezpieczeństwo organizacji.
Technologie
Dobieramy technologię do potrzeb, nie odwrotnie. Zobacz, z czym pracujemy na co dzień — więcej na stronie partnerów technologicznych.
 Fortinet
 Sophos
 WatchGuard
 Hillstone
 ESET
 WithSecure
 Webroot
 Acronis
 Veeam
 MailStore
 Zabbix
Wdrożenia i serwis rozwiązań producentów realizuje mIT group — nasza firma macierzysta z Łodzi. Linki oznaczone ↗ prowadzą do jej oferty na mitgroup.pl.
Lokalizacja
ul. Brukowa 8
91-341 Łódźwojewództwo łódzkie
Z biura w Łodzi obsługujemy firmy z regionu łódzkiego i całego kraju. Audyty konfiguracji, testy penetracyjne i monitoring SOC realizujemy w większości zdalnie, więc lokalizacja nie jest ograniczeniem.
Aktualności
Incydenty, nowe przepisy i praktyczne porady dla firm. Wszystkie wpisy znajdziesz w aktualnościach.
Poczta elektroniczna wciąż pozostaje jednym z najczęściej wykorzystywanych kanałów ataku na firmy.
Sieć sklepów Żabka potwierdziła, że padła ofiarą cyberataku. Co wiemy i jakie wnioski wyciągnąć?
Jeden z największych incydentów bezpieczeństwa danych w historii Polski – co wiadomo i jak się sprawdzić.
FAQ
Najczęstsze pytania o audyt bezpieczeństwa, pentesty i współpracę. Więcej odpowiedzi w pełnym FAQ.
mIT security to marka cyberbezpieczeństwa mIT group z Łodzi. Prowadzimy audyty bezpieczeństwa IT, testy penetracyjne i socjotechniczne, wdrażamy zabezpieczenia (UTM, EDR, XDR, DLP), zapewniamy monitoring SOC oraz pomagamy spełnić wymogi NIS2 i RODO.
Jeśli firma przetwarza dane klientów, korzysta z poczty, chmury lub pracy zdalnej — tak. Audyt pokazuje realny stan zabezpieczeń i porządkuje priorytety. Dla podmiotów objętych dyrektywą NIS2 regularna ocena ryzyka jest obowiązkiem.
Testy penetracyjne to kontrolowany atak na systemy firmy, prowadzony za jej zgodą. Pokazują, które luki da się faktycznie wykorzystać — zanim zrobi to przestępca.
Dobrą praktyką jest test co najmniej raz w roku oraz po każdej istotnej zmianie w infrastrukturze — np. wdrożeniu nowego systemu, migracji do chmury czy zmianie dostawcy.
Tak. Pomagamy ograniczyć skutki incydentu, przeprowadzamy analizę powłamaniową i wspieramy w przywróceniu działania systemów. W razie incydentu napisz na [email protected] z tematem INCYDENT.
Najprościej mailowo: [email protected]. Napisz, czego dotyczy zapytanie, a przygotujemy bezpłatną wycenę. Szczegóły na stronie kontakt.
Koszt zależy od zakresu — liczby stanowisk, serwerów, lokalizacji i wybranych usług. Nie publikujemy cennika, bo każda firma potrzebuje czegoś innego. Po krótkiej rozmowie przygotowujemy bezpłatną wycenę z dokładnym zakresem prac.
Od audytu bezpieczeństwa IT. Pokazuje, gdzie są największe ryzyka, i pozwala wydać budżet tam, gdzie da najwięcej. Częste szybkie usprawnienia to MFA, porządek w uprawnieniach i kopie zapasowe odporne na ransomware.
Antywirus rozpoznaje głównie znane zagrożenia. EDR analizuje zachowanie procesów na komputerze, wykrywa nietypowe działania i pozwala szybko odizolować zainfekowane urządzenie — dlatego lepiej radzi sobie z ransomware i atakami ukierunkowanymi.
Tak. Małe firmy są często łatwiejszym celem, bo mają słabsze zabezpieczenia. Najczęstsze zagrożenia to phishing, przejęcie skrzynki pocztowej i ransomware. Podstawowa ochrona nie musi być droga — zacznij od rozmowy z nami.
Porozmawiajmy
Napisz, czego dotyczy zapytanie — przygotujemy bezpłatną wycenę audytu lub zaproponujemy krótką konsultację.
biuro@mitgroup.pl